隨著金融科技快速發展,數位金融服務已逐漸打破傳統業別、服務場域及地域疆界的限制。在金融機構無須與客戶實體接觸的情境下,如何有效確認客戶身分、確保交易安全,同時兼顧服務便利性與效率,已成為數位金融發展的重要課題。為有效管理數位金融身分安全,金管會參考ISO/IEC 29115的精神,於2023年發布「金融服務業辦理數位身分驗證指引」(下稱指引),以共通性原則導引金融機構規劃適當數位身分驗證機制。延續指引的精神,銀行公會及產壽險公會已陸續修訂相關自律規範,法規修正重點有哪些、科技業者可以如何解讀及應用法規,本文一次分析給您。
從驗證技術到信賴等級:國際數位身分驗證框架的演進
因應不同安全等級需求的數位金融身分驗證,國際間逐步建立以「信賴等級(Assurance Level)」為核心的數位身分驗證框架。
2013年發布的ISO/IEC 29115首先系統化並標準化「身分驗證信賴等級(Level of Assurance,LoA)」概念,作為評估數位身分可信度的重要基礎;其後,美國NIST SP 800-63進一步發展身分信賴等級(Identity Assurance Level,IAL)及認證信賴等級(Authenticator Assurance Level,AAL)等風險分級架構。2020年,防制洗錢金融行動工作組織(FATF)於「Digital Identity Guidance」 中,進一步將前兩者列為金融機構評估數位身分系統可信度的重要參考標準。觀察這幾年國際發展趨勢,可見數位身分驗證的發展已由特定驗證技術的要求,逐步轉向以風險為基礎(Risk-based)的信賴等級管理機制,並成為國際金融監理依循之方向。
從指引到自律規範:數位身分驗證治理的深化
在此背景下,金管會於2023年發布「金融服務業辦理數位身分驗證指引」,旨在金融三業(銀行、保險、證券)之間,建立一套共通且一致的數位身分驗證治理語言。
指引參考ISO/IEC 29115等國際規範,採取以風險為基礎的思維,不預設特定技術,而是建議金融業者依不同應用場景與其風險程度,選擇相應的身分驗證信賴等級;風險愈高,驗證強度愈高,反之則可採取較為簡化的機制,以兼顧安全性與業務彈性。
據此,金融業各業別也逐漸開始調整過去的監理方式,改變逐一業務訂定身分驗證標準,而是更大程度地下放權力,由金融機構自行評估適合之作法。各金融公會的修法,即是在此背景下產生。
電子銀行安控基準:從「列舉式規範」走向「風險為基礎」
「金融機構辦理電子銀行業務安全控管作業基準」(簡稱安控基準),是由銀行公會所制定的自律規範,是銀行線上提供服務給消費者,必須遵守的基本行業準則。因此科技業者如希望提供身分驗證等技術給銀行使用,即必須對安控基準的內容有所了解。
過去「安控基準」採高度列舉的方式,以特定驗證技術(如OTP、晶片金融卡、憑證等)作為規範基礎,也在法規中按風險高低,直接訂定不同業務場景可採用的身分驗證方式。因此當新技術或新業務場景出現時,往往需要等待法規修正才能辦理,影響創新技術採用及業務數位化的進程。為解決此問題,2026年初「安控基準」進行了一次全面翻修,參考「數位身分驗證指引」及ISO/IEC 29115,導入以風險為基礎的精神。
本次修正有三大特點,第一,導入數位身分驗證與信賴等級架構,採用身分登錄、信物管理、身分驗證三階段治理架構,建立LoA1到LoA5的信賴等級體系。第二,由「列舉式規範」轉向「風險為基礎」管理模式,針對不同業務場景,條文改以「最低/低/中/高/最高」的信賴等級描述(即LoA1到LoA5)來要求,不再直接規定特定技術。第三,未來銀行如擬採用新技術,不必再等待法規逐項增修,而可自行評估其對應的信賴等級。
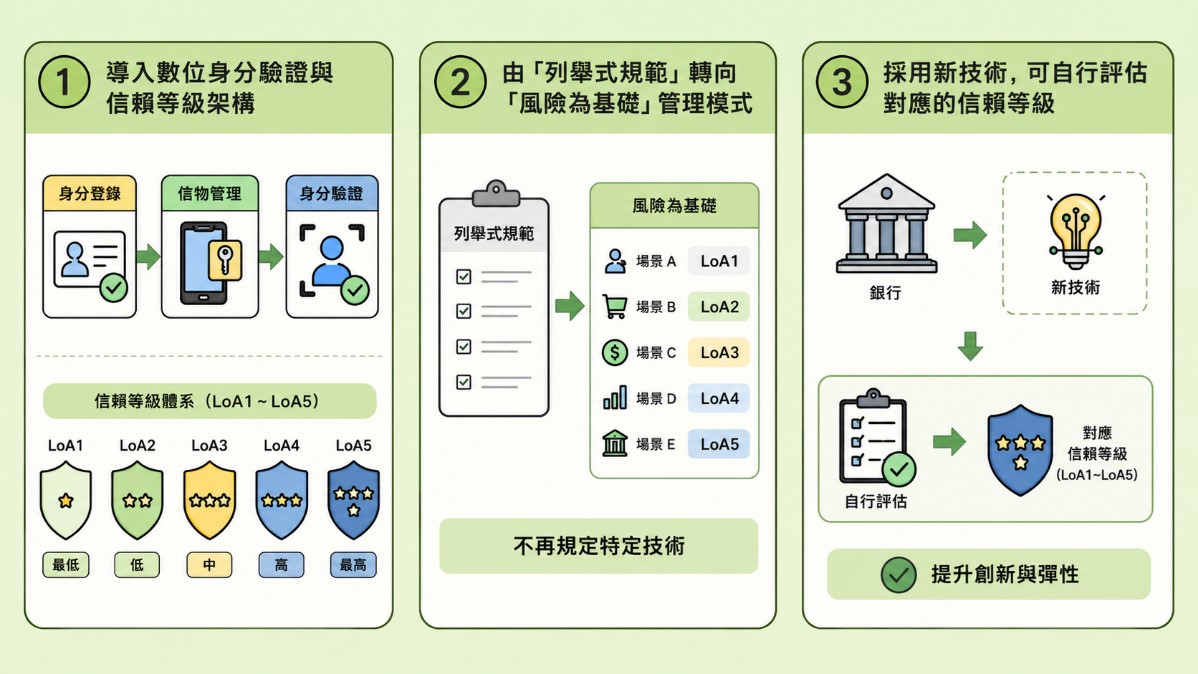
圖1:「安控基準」修法重點
資料來源:本文作者輔以AI整理繪製
科技業者的實務應用指南:用監理語言說服銀行
除了制度設計上的變革外,本次修法另一項值得注意的特色,是大幅調整條文與附錄的呈現方式。相較於過去以文字條文為主的規範架構,新版安控基準透過大量表格及範例,將信賴等級、技術對應關係及評估方法系統化整理,也讓科技業者更容易理解銀行如何解讀與適用相關規範,更能站在銀行的角度推廣產品。
在解讀新版「安控基準」時,首先需要判斷所使用的技術是否屬於「安控基準」已明白列舉的技術(如簽章憑證、晶片金融卡、一次性密碼、2FA驗證、電信認證、金融Fast ID等)。若是,則安控基準附錄4已列明各技術的信賴等級,可直接對照附錄7確認可應用的業務場景。
若所銀行使用的數位身分驗證技術,並不在「安控基準」已列舉範圍內,銀行可進一步自行評估技術的信賴等級,參考附錄2格式及附錄3的範例撰寫報告、評估信賴等級,且評估結果須經銀行第二道防線(資安、法遵及風控等單位)確認並留存軌跡。因此科技業者可以試著用附錄的格式評估信賴等級,用銀行熟悉的監理語言,作為推廣產品的補充說明。
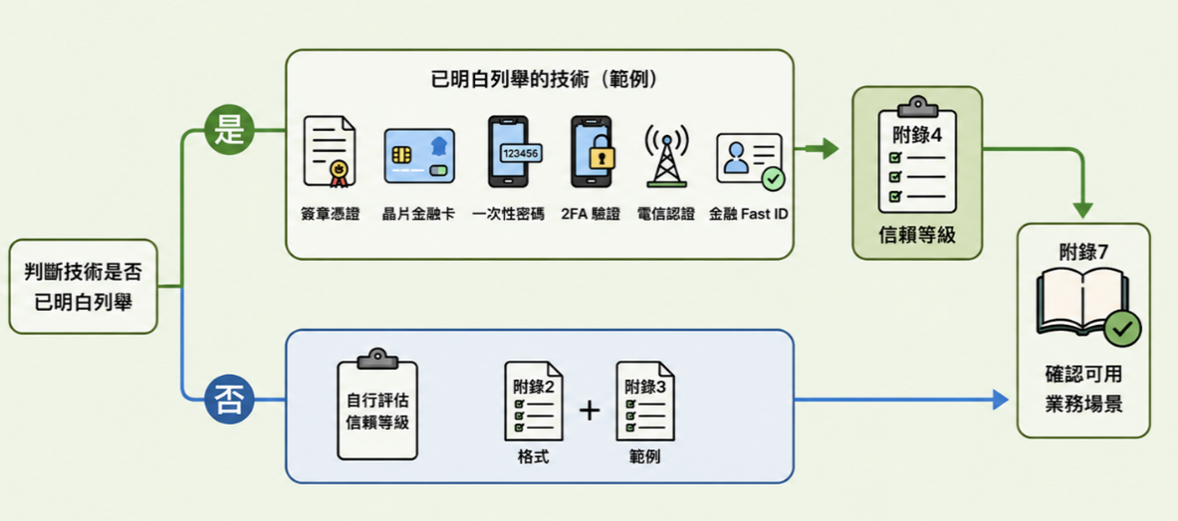
圖2 : 業者技術如何適用「安控基準」的判斷流程
資料來源:本文作者輔以AI整理繪製
風險導向數位身分驗證的監理新方向
除銀行業之外,產壽險公會亦已共同新增訂定「保險業辦理數位身分驗證自律規範」,導入數位身分驗證及信賴等級概念,顯示金管會於「金融服務業辦理數位身分驗證指引」所建立的治理架構,正逐步向金融各業別擴散。展望未來,包含證券業線上開戶、線上交易等法規,均可能朝向相似方向調整。
對科技業者而言,這代表未來金融機構採用新型驗證技術時,不再完全受限於法規明文列舉,而可透過信賴等級評估機制,證明技術已達到相應風險控制要求後導入應用。當監理機制逐步鬆綁對特定技術的依賴,轉而以信賴等級及風險管理作為核心時,將有助於金融機構更彈性地導入創新技術,也為科技業者創造更大的發展空間。
封面圖片來源:flaticon、本文作者繪製
參考資料來源:
1. 金管會訂定「金融服務業辦理數位身分驗證指引」,
https://www.fsc.gov.tw/ch/home.jsp?id=96&parentpath=0,2&mcustomize=news_view.jsp&dataserno=202310240003&dtable=News (Last visited date: 2026, June 17).
2. 銀行公會「金融機構辦理電子銀行業務安全控管作業基準」,
https://www.ba.org.tw/memberStandard/details?id=79 (Last visited date: 2026, June 17).
3. 保險業辦理數位身分驗證自律規範,
https://law.lia-roc.org.tw/Law/Content?lsid=FL105826 (Last visited date: 2026, June 17).