想像一個畫面:你在AI助理的外掛市集搜尋「Google Calendar整合工具」,找到下載數排名第一的外掛,點了安裝。幾分鐘後,你的SSH金鑰、瀏覽器密碼、加密貨幣錢包,全部靜靜地傳送到一台陌生伺服器。你什麼都沒點。什麼都沒批准。是AI幫你做的。
這不是電影情節。2026年初,這件事正在真實發生。
外掛市集,沒有守門人
OpenClaw是近期快速竄紅的AI自主代理工具,可以幫你讀信、管行事曆、執行Shell指令、瀏覽網頁,基本上就是一個能替你「做事」的AI助理。它有一個官方外掛市集叫ClawHub,任何人都可以上架自己開發的功能外掛(稱為Skills)。
上架的門檻是:一個存在超過一週的GitHub帳號。沒有程式碼審查,沒有安全驗證,沒有人工審核。
2026年2月,資安公司Koi Security審計了ClawHub上2,857個外掛,發現其中341個是惡意的¹²,幾乎全部來自同一個攻擊行動,代號:ClawHavoc。這些外掛偽裝成加密貨幣追蹤工具、YouTube摘要助手、Google Workspace整合器,外觀看起來完全正常,甚至還有精心排版的說明文件。安裝之後,它們會悄悄竊取macOS鑰匙圈密碼、瀏覽器儲存的帳號密碼、SSH金鑰,以及加密貨幣錢包資料。
後續掃描持續追蹤,惡意外掛數量在2月中旬已超過800個,約佔整個市集的20%³。
這讓人想到Google Play上的惡意App問題。差別是,Google Play至少有自動掃描機制和審核流程;ClawHub當時幾乎是完全開放的。
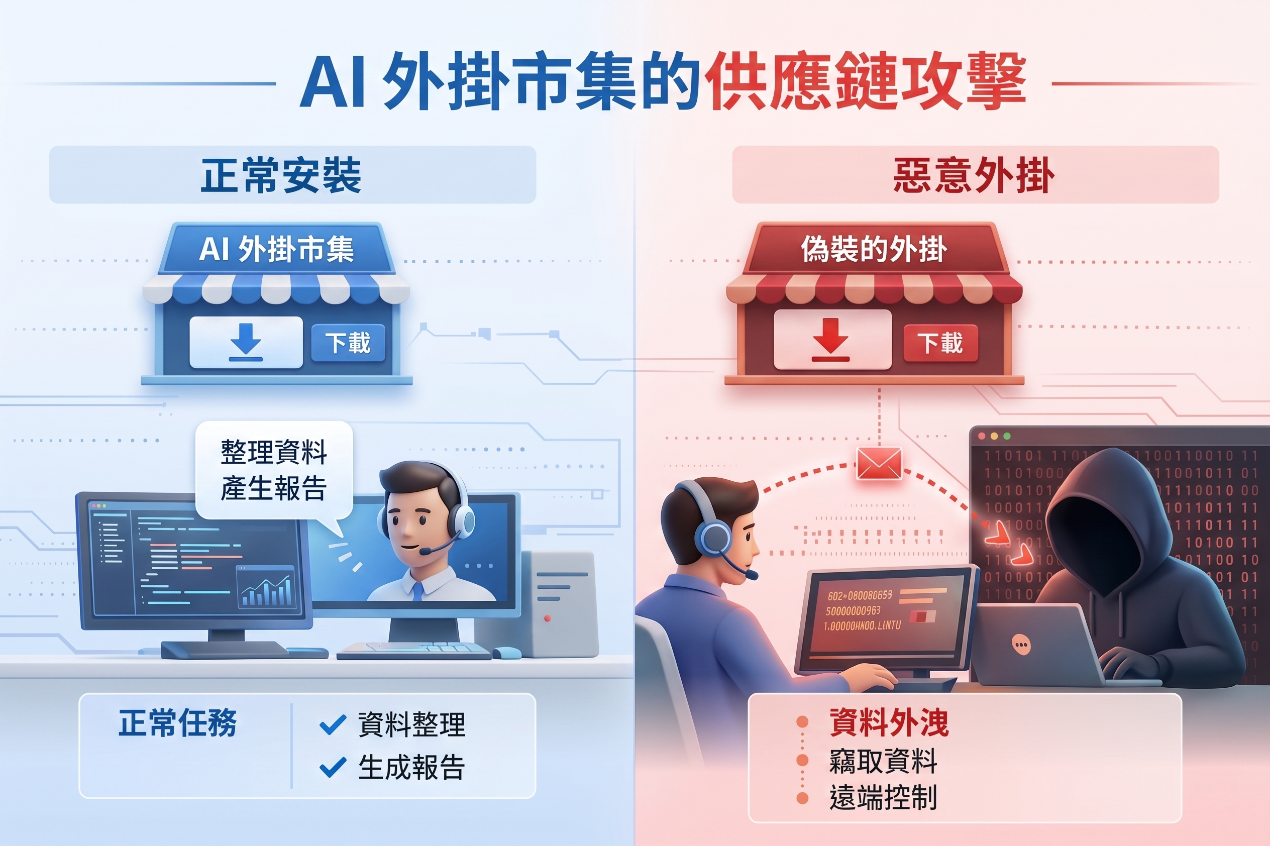
圖1:AI外掛市集的正常安裝與供應鏈攻擊比較
資料來源:本文作者以Gemini AI生成
排名第一,也可能是陷阱
更讓人不安的是:攻擊者連「讓惡意外掛看起來可信」這件事都算好了。
資安公司Silverfort發現ClawHub的下載排名系統存在漏洞⁴:任何人都可以透過一個未加保護的後端介面,任意刷高某個外掛的下載計數。研究人員自己做了示範。他們上架一個測試外掛,幾分鐘內把下載數刷到超過兩萬次,推上該分類的第一名。六天內,這個外掛在全球超過50個城市被執行了3,900次,其中包含幾家上市公司的內部環境。
使用者看到「下載數第一」,直覺是可信。這個直覺,現在成了攻擊的利器。
更諷刺的是,Cisco的研究人員測試了ClawHub上人氣最高的一個外掛(該外掛正是透過排名操控衝上第一),發現裡面有九個安全漏洞,其中兩個是高危等級⁵,實際上是一支偽裝成生產力工具的惡意程式。
就算不裝外掛,網頁也能對你下指令
ClawHub只是攻擊入口之一。另一條路更隱蔽,也更難防:間接注入攻擊(Indirect Prompt Injection)。
原理很簡單,卻很有效:當你叫AI助理幫你「摘要這個網頁」或「整理這封郵件」時,AI會去讀取那份內容。如果內容裡藏著一段肉眼看不見的惡意指令,AI就會把它當成合法命令去執行。
資安研究人員實際驗證了這條攻擊路徑⁶:一封普通的廠商來信,或一個看似正常的網頁,裡面可以嵌入隱形指令,讓AI讀取你的SSH私鑰、壓縮機密文件,並透過HTTP請求悄悄傳走。Alibaba Cloud的資安報告也指出,只需要一封精心設計的電子郵件或一個惡意網頁,就足以在沒有任何直接系統存取的情況下洩漏金鑰與敏感憑證⁷。
過程中,你的畫面上什麼異常提示都沒有。AI不知道自己做錯了事,因為它根本無法分辨使用者的合法指令和攻擊者藏進內容裡的惡意指令。
這不只是工程師的問題
以往,注入攻擊主要是開發者需要擔心的事——要成功利用,通常需要一定的技術門檻。
現在不一樣了。AI助理愈來愈普及,使用者不需要寫一行程式,只需要叫AI「幫我讀這份文件」,就可能落入攻擊者設好的陷阱。使用AI幫忙處理外部文件——合約、報價單、廠商Email、求職履歷——每一次都是潛在的攻擊面。
更關鍵的是,AI工具的導入速度,往往遠快於企業內部資安政策跟上的速度。員工自行安裝AI代理工具並連接公司系統,在資安圈被稱為「影子 AI」(Shadow AI)⁸,IT部門完全不知道這些工具存在,更無從管控它們能存取哪些資料。
企業現在可以做的三件事
一、把AI外掛市集當成未知來源的軟體對待。排名高不等於安全。安裝任何AI外掛前,確認發布者身分、查看更新紀錄,避免來源不明的工具。
二、限縮AI工具能存取的系統範圍。不需要讀取生產環境資料庫的,就不給這個權限。AI助理接觸到的系統愈多,一旦被劫持,損害範圍就愈大。
三、為員工用AI處理外部文件制定明確規範。不是禁止使用,而是讓員工知道:叫AI讀外部來的東西,是有風險的。廠商合約、求職履歷、不明連結——都值得多一層警覺。
AI助理的能力愈強,被攻擊者利用時造成的破壞也愈大。OpenClaw這一波事件,只是個開始。真正的問題不是「要不要用 AI」——企業的競爭對手已經在用了,這個問題沒有退路。真正的問題是:你的公司現在有沒有人知道,員工裝了哪些AI工具、這些工具能碰到哪些系統、出了事誰來負責?大多數企業的答案是:不知道。不知道,不代表沒問題。代表問題還沒被發現。
FIND觀點
OpenClaw事件揭示的,不只是一個工具的安全漏洞,而是整個AI代理人生態系在快速擴張過程中,安全治理嚴重落後於產品發展的結構性問題。
(一)AI工具的信任邊界正在瓦解
過去企業導入軟體,有完整的採購、審查與上線流程。但AI外掛市集的出現,讓員工可以像下載手機App一樣,在幾分鐘內為AI助理擴充新能力,完全繞過IT管控。企業的資安邊界,已悄悄從「網路層」延伸至「AI行為層」,而多數組織對此尚無對應的治理機制。
(二)供應鏈風險從軟體蔓延至AI生態系
軟體供應鏈攻擊並非新概念,但AI外掛市集的開放性使攻擊門檻大幅降低。當任何人只需一個GitHub帳號即可上架外掛,惡意行為者進入生態系的成本趨近於零。台灣企業在評估導入AI代理人工具時,應將「外掛來源管控」納入資安評估的必要項目。
(三)導入AI的速度,不能快過治理的準備
AI帶來的效率誘因強大,企業往往在治理框架尚未就緒前便大規模部署。建議企業在導入AI代理人工具前,先盤點現有員工使用的AI工具清單、釐清各工具的資料存取範圍,並建立明確的使用政策,才能在享受AI紅利的同時,有效控管伴隨而來的風險。
封面圖片來源:本文作者以AI生成圖片
參考資料來源:
1.Koi Security. "ClawHavoc: 341 Malicious ClawHub Skills Found by the Bot They Were Targeting." February 1, 2026. https://www.koi.ai/blog/clawhavoc-341-malicious-clawedbot-skills-found-by-the-bot-they-were-targeting
2.The Hacker News. "Researchers Find 341 Malicious ClawHub Skills Stealing Data from OpenClaw Users." February 4, 2026. https://thehackernews.com/2026/02/researchers-find-341-malicious-clawhub.html
3.Conscia. "The OpenClaw Security Crisis." February 23, 2026. https://conscia.com/blog/the-openclaw-security-crisis/
4.Silverfort. "ClawHub Vulnerability Puts Malicious Skill at #1." March 2026. https://www.silverfort.com/blog/clawhub-vulnerability-enables-attackers-to-manipulate-rankings-to-become-the-number-one-skill/
5.Cisco Blogs. "Personal AI Agents Like OpenClaw Are a Security Nightmare." January 30, 2026. https://blogs.cisco.com/ai/personal-ai-agents-like-openclaw-are-a-security-nightmare
6.The Hacker News. "OpenClaw AI Agent Flaws Could Enable Prompt Injection and Data Exfiltration." March 2026. https://thehackernews.com/2026/03/openclaw-ai-agent-flaws-could-enable.html
7.Alibaba Cloud. "OpenClaw Prompt Attacks and How to Protect Your AI Applications." February 3, 2026. https://www.alibabacloud.com/blog/openclaw-prompt-attacks-and-how-to-protect-your-ai-applications_602853
8.Reco.ai. "OpenClaw: The AI Agent Security Crisis Unfolding Right Now." April 2026. https://www.reco.ai/blog/openclaw-the-ai-agent-security-crisis-unfolding-right-now